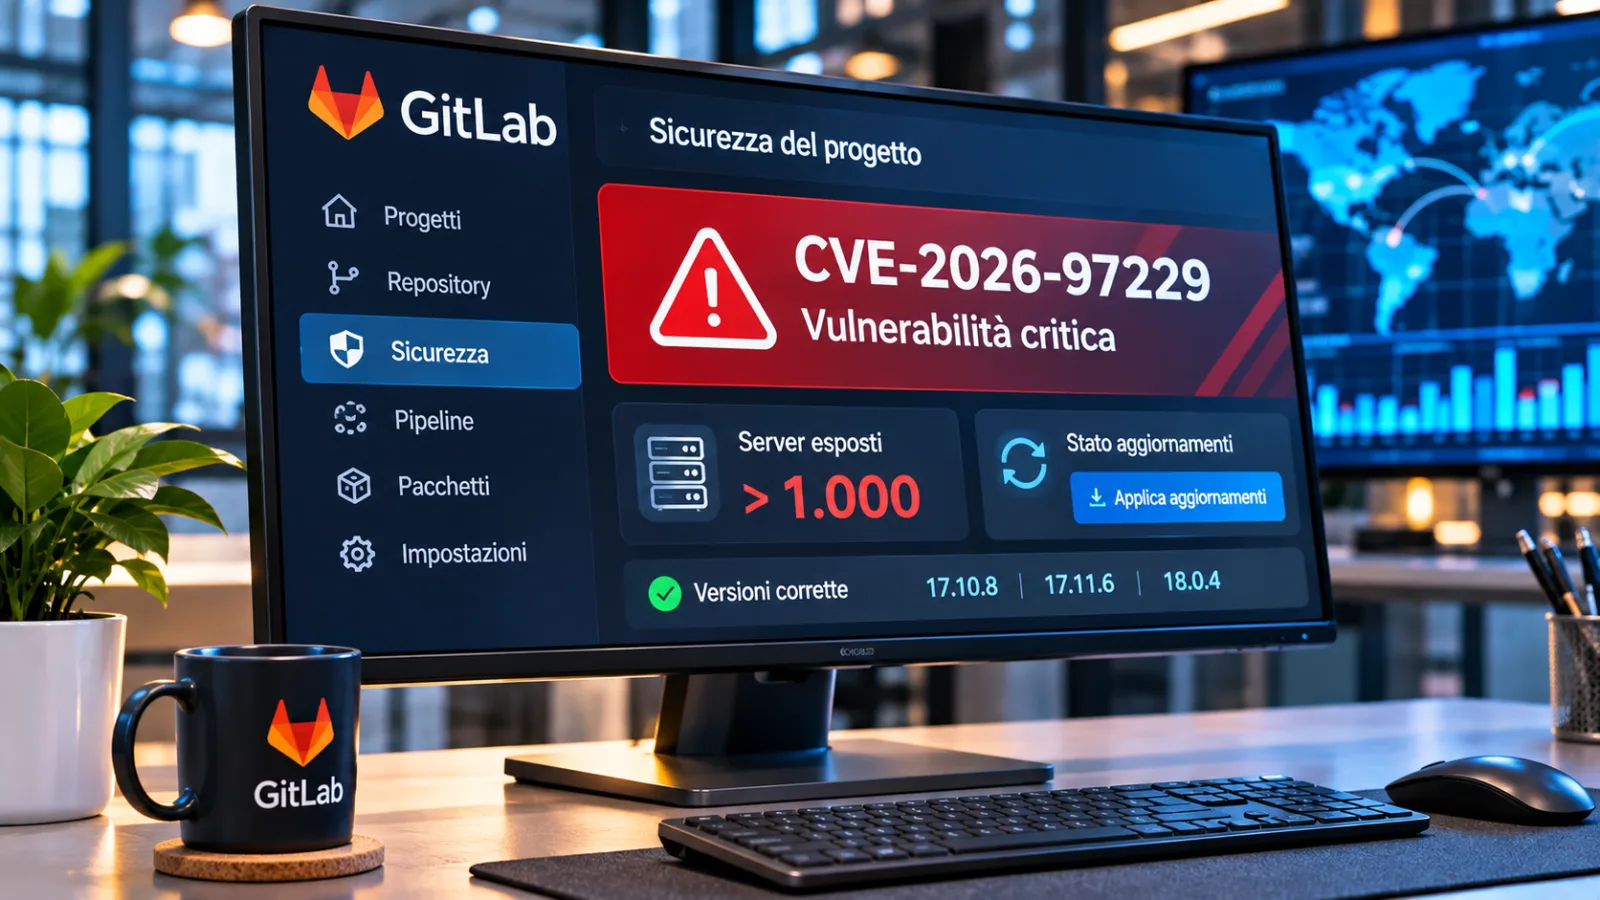
La vulnerabilità GitLab CVE-2026-97229 è sotto attacco: oltre 1.000 server non aggiornati
La vulnerabilità GitLab CVE-2026-97229 è già sfruttata negli attacchi: oltre 1.000 server restano esposti. Ecco le versioni corrette.
vulnerabilità GitLab CVE-2026-97229 - Oltre 1.000 server GitLab esposti su Internet risultano ancora privi della correzione per una vulnerabilità di gravità massima già sfruttata in attacchi di esecuzione remota di codice. La falla, identificata come CVE-2026-97229, interessa il compilatore delle espressioni regolari utilizzato nelle pipeline CI/CD. Anche la CISA statunitense ha confermato attacchi in corso, inserendo il problema nel catalogo delle vulnerabilità sfruttate attivamente.
Oltre 1.000 server esposti alla vulnerabilità GitLab CVE-2026-97229
Secondo i dati diffusi da Shadowserver nel fine settimana, più di 1.000 istanze GitLab accessibili da Internet risultano ancora vulnerabili a CVE-2026-97229, nonostante la disponibilità delle correzioni da circa tre settimane. Il dato non indica che tutti questi sistemi siano stati compromessi: identifica installazioni esposte e non aggiornate in un periodo in cui la vulnerabilità viene già sfruttata in attacchi reali.
La situazione è particolarmente delicata per le organizzazioni che gestiscono autonomamente GitLab. La piattaforma ospita repository e processi di sviluppo, ma in questo caso il punto debole riguarda il trattamento delle configurazioni delle pipeline CI/CD. La presenza di una versione vulnerabile su un server raggiungibile dall'esterno richiede quindi una verifica tempestiva.
Come funziona la falla nel compilatore delle espressioni regolari
CVE-2026-97229 deriva da un problema di integer overflow nel componente CI/CD Regular Expression Compiler, responsabile dell'analisi e della valutazione delle espressioni regolari presenti nei file di configurazione delle pipeline. GitLab ha spiegato che una validazione insufficiente di queste espressioni può, in determinate condizioni, permettere a un utente non autenticato di eseguire codice arbitrario sul server attraverso una configurazione CI/CD appositamente costruita.
La possibilità di eseguire codice da remoto senza autenticazione distingue questa falla da un normale errore di funzionamento: un attaccante potrebbe colpire direttamente l'istanza vulnerabile. Le informazioni disponibili non consentono però di affermare che ogni installazione non aggiornata sia già stata violata, né di attribuire agli attacchi conseguenze ulteriori rispetto al meccanismo di esecuzione di codice descritto.
Le versioni corrette e le installazioni che devono intervenire
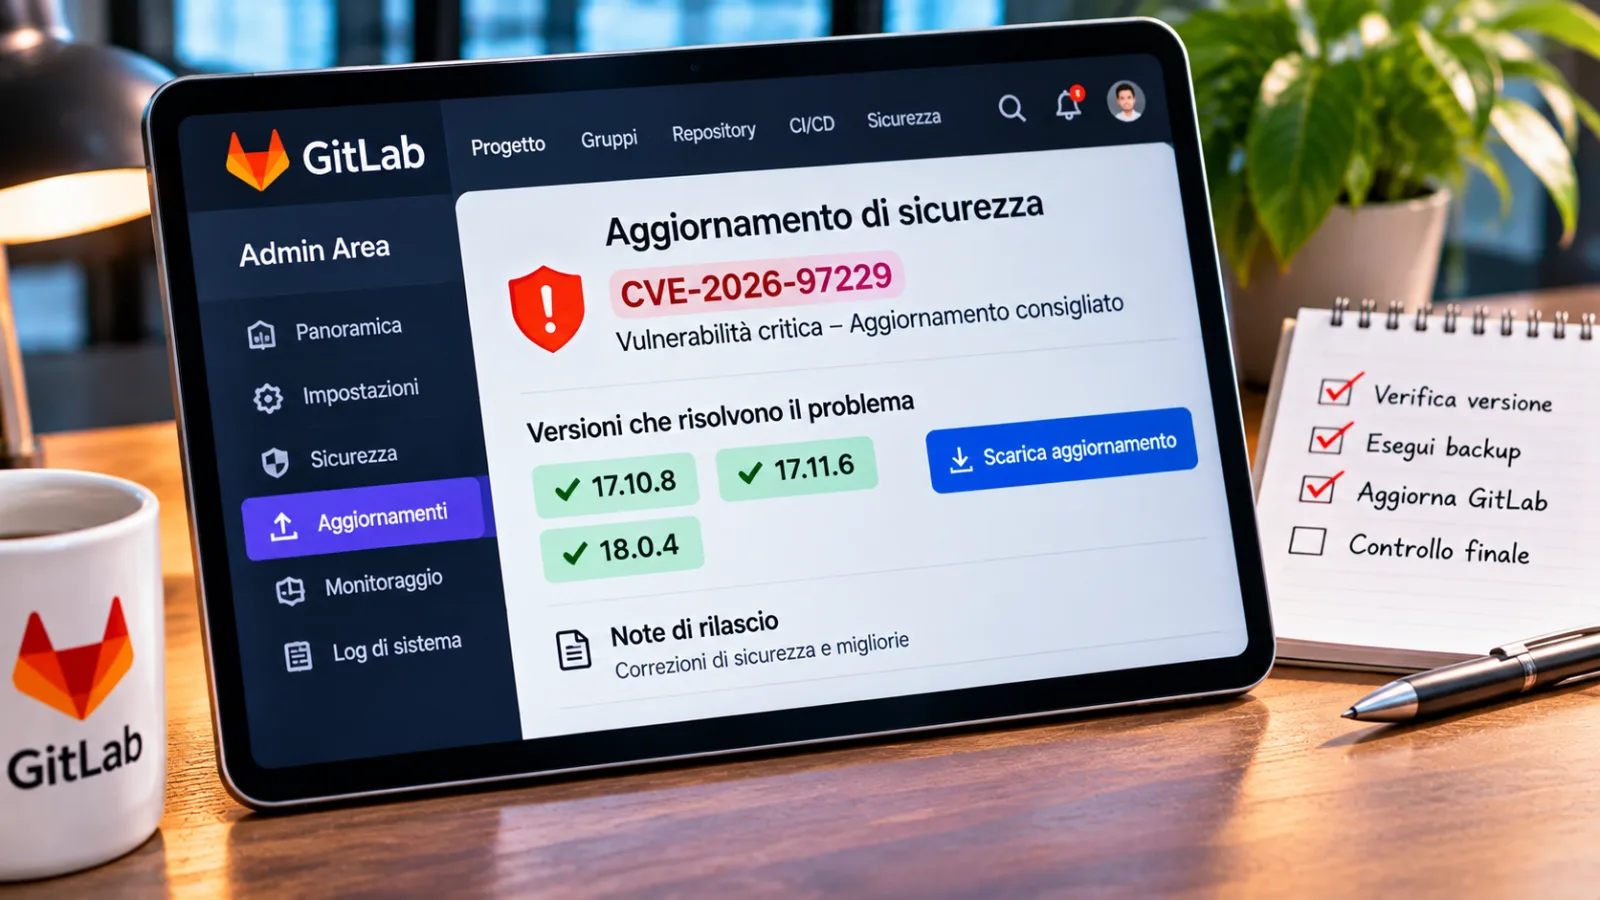
L'azienda ha raccomandato agli amministratori di tutte le installazioni gestite autonomamente di passare immediatamente a una delle versioni corrette appropriate per il proprio ramo.
GitLab ha inoltre precisato che GitLab.com utilizza già una versione corretta e che i clienti GitLab Dedicated non devono eseguire interventi. L'urgenza riguarda dunque soprattutto chi mantiene direttamente i propri server GitLab: verificare la versione installata e applicare le patch è l'azione esplicitamente richiesta dal produttore.
CISA conferma lo sfruttamento attivo
Venerdì, secondo quanto riportato da BleepingComputer, la Cybersecurity and Infrastructure Security Agency statunitense (CISA) ha confermato lo sfruttamento della vulnerabilità e ha inserito CVE-2026-97229 nel proprio catalogo Known Exploited Vulnerabilities (KEV). L'agenzia ha richiesto alle amministrazioni federali interessate di mettere in sicurezza i sistemi entro domenica.
L'inclusione nel catalogo KEV è un elemento importante: non si tratta soltanto di una possibilità teorica descritta in un bollettino tecnico, ma di una vulnerabilità per la quale è stato riscontrato sfruttamento effettivo. Il numero di istanze esposte monitorate da Shadowserver mostra inoltre che la disponibilità di una patch non coincide necessariamente con la sua adozione.
Un secondo problema critico riguarda oltre 11.300 istanze
Shadowserver ha segnalato anche un'altra esposizione significativa: oltre 11.300 istanze vulnerabili a CVE-2026-110264, su circa 39.000 installazioni GitLab osservate quotidianamente. Anche questa vulnerabilità riguarda il Regular Expression Compiler e, secondo le informazioni riportate, può consentire l'esecuzione di codice arbitrario. Si tratta però di un identificativo distinto, che non va confuso con CVE-2026-97229.
Nel corso del 2026 GitLab aveva già affrontato altre criticità: a gennaio CVE-2026-0723, descritta come una falla ad alta gravità che consente di aggirare l'autenticazione a due fattori, e a settembre CVE-2026-85706, relativa all'API dei commit e potenzialmente utilizzabile per sottrarre credenziali e altri segreti. Anche quest'ultima è stata segnalata da CISA come sfruttata attivamente, dopo che watchTowr aveva riferito di scansioni alla ricerca di server vulnerabili.
Secondo il resoconto di BleepingComputer, dal novembre 2021 CISA ha inserito sei vulnerabilità GitLab nel catalogo delle falle sfruttate attivamente; una è stata utilizzata anche in attacchi ransomware. Il quadro rafforza la necessità di mantenere aggiornate le istanze gestite autonomamente, senza confondere i diversi problemi di sicurezza e i rispettivi livelli di esposizione.
Fonte editoriale consultata: BleepingComputer.


Commenti
Ancora nessun commento. Sii il primo a partecipare.