PHP: mitigazioni condivise per una nuova vulnerabilità RCE senza patch
Il team di sicurezza PHP ha condiviso misure di mitigazione per una nuova vulnerabilità di esecuzione remota di codice (RCE) che colpisce sistemi
Il team di sicurezza di PHP ha rilasciato misure di mitigazione per una nuova vulnerabilità di esecuzione remota di codice (RCE) che colpisce sistemi con configurazioni non standard e per la quale non esiste ancora una patch. La falla, identificata come CVE-2026-115560, richiede una combinazione insolita di configurazione e codice applicativo per essere sfruttata con successo.
La vulnerabilità RCE in PHP: CVE-2026-115560
vulnerabilità RCE in PHP - Secondo un avviso pubblicato venerdì, la vulnerabilità CVE-2026-115560 può essere sfruttata solo su sistemi che presentano "un'insolita combinazione di configurazione e codice applicativo". Nello specifico, un'applicazione deve impostare il gestore di serializzazione (session.serialize_handler) su php_binary o php_serialize nella sua configurazione e poi cambiarlo in php a runtime tramite ini_set() prima di chiamare session_start(). Inoltre, il progresso dell'upload della sessione deve essere ancora abilitato.
Il team di PHP ha spiegato che le applicazioni che non cambiano mai il gestore di serializzazione a runtime possono mantenere la funzionalità abilitata. Poiché questa configurazione è considerata improbabile nella pratica, la vulnerabilità verrà gestita nel normale ciclo di rilascio e sarà pubblicato un avviso completo per CVE-2026-115560 con la prossima release.
Condizioni di sfruttamento e mitigazioni
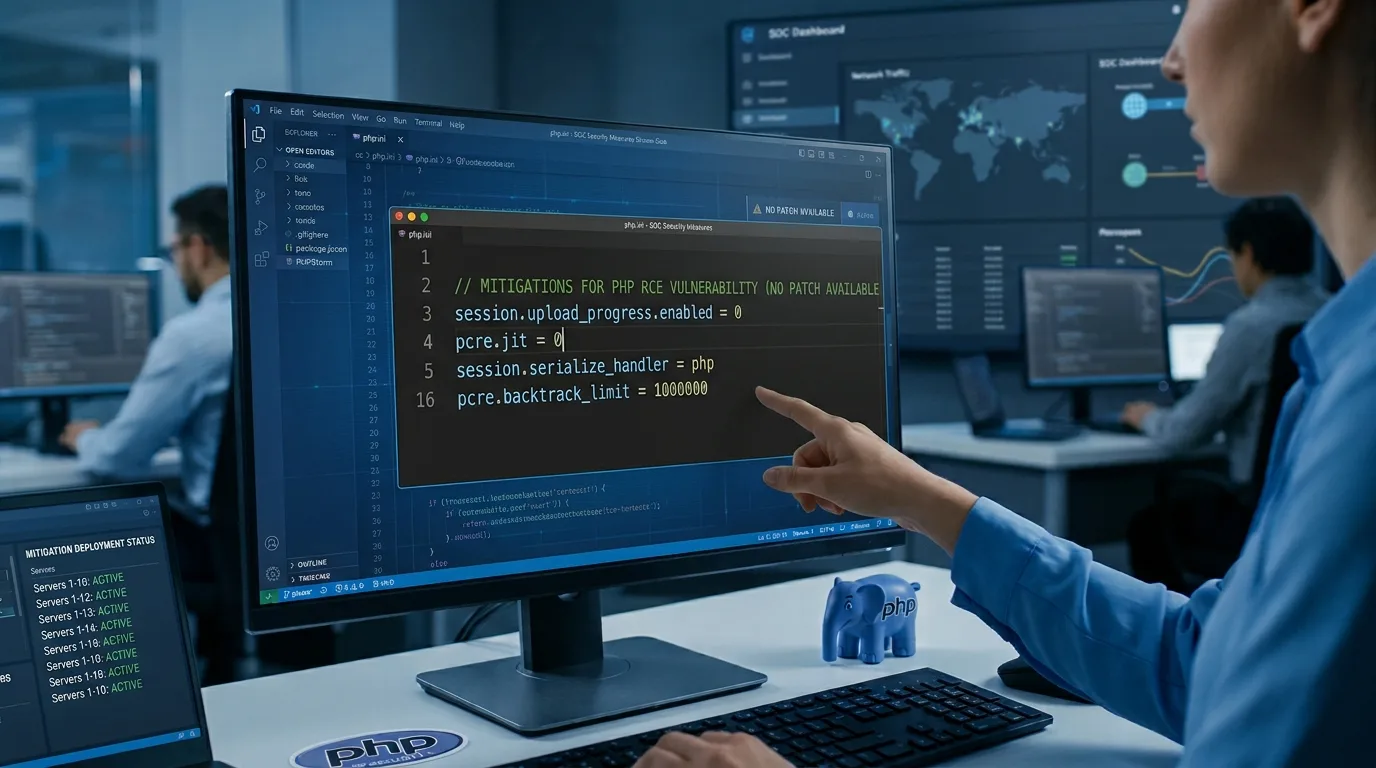
In attesa di una patch di sicurezza, gli sviluppatori di PHP hanno suggerito di impostare session.upload_progress.enabled=0. Hanno inoltre aggiunto che "Se è già stato applicato, mantenerlo e non sono necessarie ulteriori azioni". Questa mitigazione dovrebbe essere già stata applicata mercoledì, prima della correzione di altre due vulnerabilità RCE critiche (CVE-2026-109618 e CVE-2026-109619), collettivamente note come PHP2Shell.
PHP2Shell: attacchi in corso nonostante le patch
Le vulnerabilità PHP2Shell sono state corrette un giorno dopo che gli amministratori erano stati esortati a prepararsi per installare gli aggiornamenti non appena disponibili. Sebbene alcuni codici proof-of-concept (PoC) siano stati pubblicati prima del rilascio delle patch, il team di sicurezza PHP ha dichiarato che nessuno di essi era funzionale. Tuttavia, diverse società di cybersecurity, tra cui Cloudflare, watchTowr, Previdian, Hadrian e Patchstack, hanno rilevato tentativi di sfruttamento non riusciti prima della divulgazione pubblica, dopo che alcuni dettagli sulle falle di sicurezza PHP2Shell (inclusi gli ID CVE e i consigli di mitigazione forniti ad alcuni fornitori di infrastrutture critiche) sono trapelati online.
I ricercatori di sicurezza di Amazon Threat Intelligence hanno anche affermato che gli aggressori hanno iniziato a sfruttare le vulnerabilità PHP2Shell quattro giorni prima del rilascio delle patch di sicurezza mercoledì. "I payload effettivi e le scelte nell'infrastruttura di anonimizzazione variavano, suggerendo che si trattava di più attori. L'analisi tecnica è in corso ed è incerto se questi tentativi avrebbero avuto successo in sistemi reali", ha affermato il Chief Information Security Officer di AWS, CJ Moses. "PHP2Shell sta ora subendo ampi tentativi di sfruttamento in natura", ha aggiunto, sebbene non sia chiaro quanti attacchi (se presenti) abbiano avuto successo.
Il team TRACE (Threat Research and Cyber Engineering) di Dataminr ha inoltre dichiarato in un rapporto di giovedì che "l'attività osservata dalla divulgazione della vulnerabilità rimane limitata a scansioni, fingerprinting e all'uso di exploit non funzionanti, senza compromissioni note", ma ha notato che "rimane solo una questione di tempo prima che emergano PoC funzionanti o attività di sfruttamento di successo".
Una volta che gli aggressori hanno credenziali valide, solo il 37% delle loro azioni viene bloccato. I punteggi di prevenzione complessivi possono nascondere ciò che accade dopo l'accesso iniziale. Una volta che gli aggressori utilizzano credenziali valide, la prevenzione diminuisce drasticamente.
Fonte editoriale consultata: BleepingComputer.


Commenti
Ancora nessun commento. Sii il primo a partecipare.