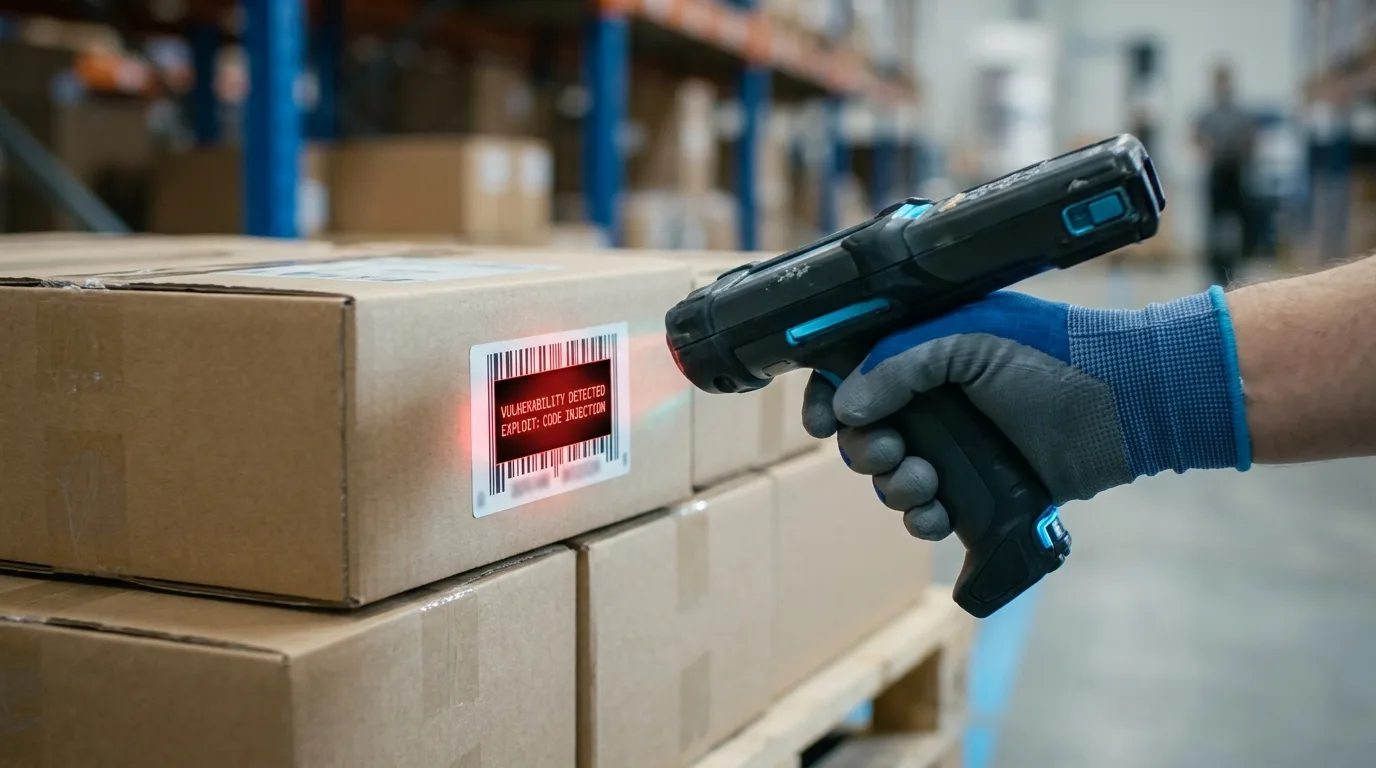
Gli scanner codici a barre vulnerabili minacciano la sicurezza della logistica
Gli scanner codici a barre vulnerabili rappresentano un rischio concreto per la logistica. Gli hacker possono sfruttarli per accedere alle reti aziendali.
Gli scanner codici a barre vulnerabili possono diventare una porta d'ingresso per attacchi informatici contro magazzini e centri logistici. Una ricerca di Kaspersky ha evidenziato come alcune debolezze nelle comunicazioni wireless di questi dispositivi possano consentire a un aggressore di inviare comandi ai computer aziendali, mettendo potenzialmente a rischio la gestione delle merci e delle spedizioni.
La scoperta è stata illustrata durante il Security Analyst Summit 2026 di Bali, dove i ricercatori hanno spiegato come dispositivi utilizzati quotidianamente nelle operazioni logistiche possano trasformarsi in strumenti per compromettere la sicurezza informatica.
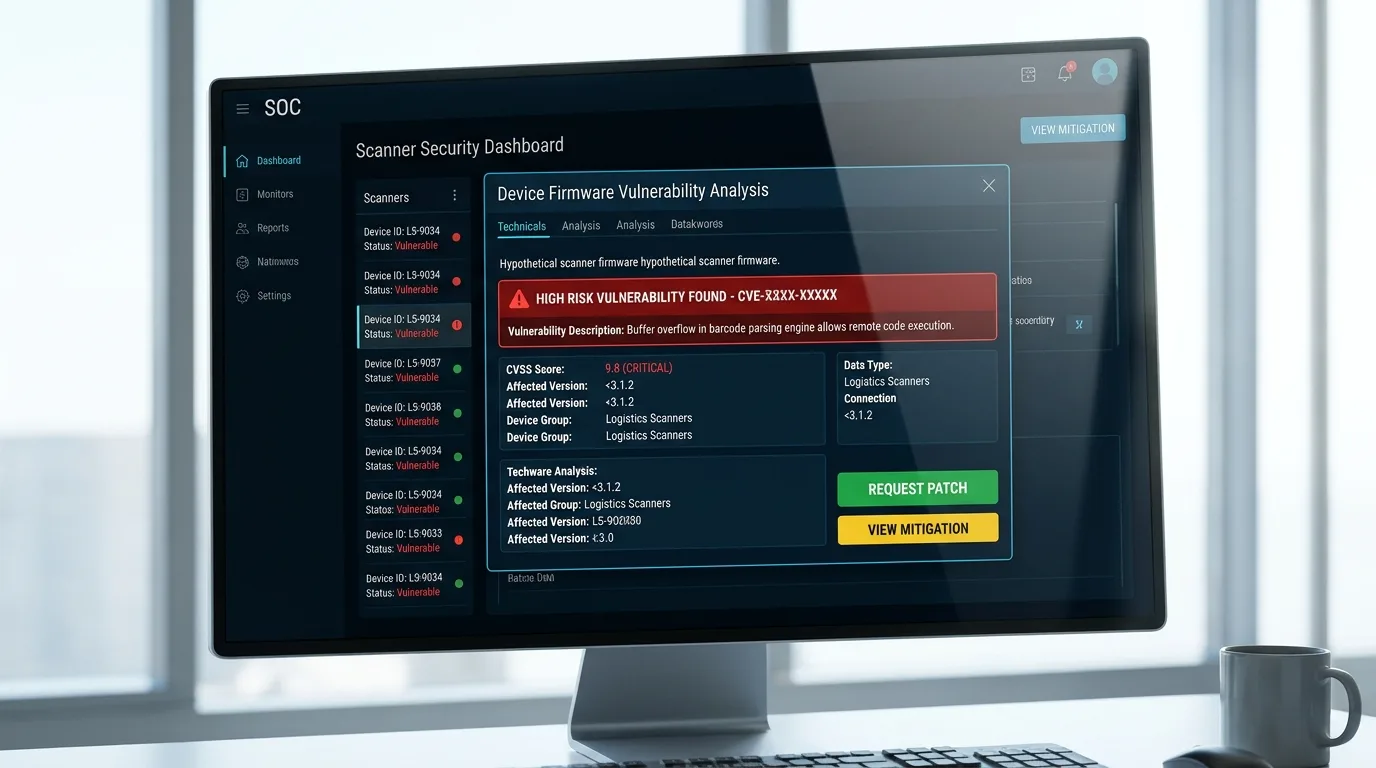
Tra le vulnerabilità documentate figura CVE-2026-4272, che interessa alcune basi di scanner Honeywell e presenta un punteggio di gravità CVSS pari a 8,1.
La vicenda, riportata da HDblog, richiama l'attenzione su un problema spesso sottovalutato: la sicurezza delle periferiche collegate ai sistemi aziendali.
Scanner codici a barre vulnerabili: come funziona l'attacco
Per comprendere il problema bisogna partire dal funzionamento degli scanner wireless utilizzati nei magazzini.
In molte installazioni, il lettore comunica con una stazione base collegata a un computer. Quando un operatore scansiona un codice a barre, le informazioni vengono trasmesse al PC, che le interpreta come dati inseriti attraverso una tastiera.
È proprio questo meccanismo ad aver attirato l'attenzione dei ricercatori di Kaspersky.
Le analisi hanno individuato dispositivi nei quali la stazione base non verifica adeguatamente l'identità dello scanner che sta comunicando.
In determinate condizioni, un aggressore può quindi impersonare il lettore legittimo e trasmettere dati o sequenze di comandi al computer collegato.
Il problema non riguarda necessariamente il codice a barre stampato su un prodotto, ma il modo in cui alcuni dispositivi wireless comunicano con il sistema informatico aziendale.
Il ruolo del Bluetooth e dell'autenticazione
scanner codici a barre vulnerabili - Secondo quanto descritto nella ricerca, per sfruttare questa debolezza l'aggressore deve trovarsi nel raggio d'azione della comunicazione Bluetooth.
Intercettando passivamente le comunicazioni wireless, può individuare l'indirizzo della stazione base e tentare di inviarle una sequenza di comandi.
Se il dispositivo non dispone di adeguati controlli di autenticazione, il computer potrebbe interpretare tali informazioni come normali input da tastiera.
Questo significa che un malintenzionato potrebbe provocare operazioni non autorizzate senza necessariamente interrompere il lavoro dell'operatore.
Un aspetto particolarmente delicato è proprio la possibilità che l'addetto continui a utilizzare normalmente lo scanner, senza accorgersi dell'attività anomala.
CVE-2026-4272: la vulnerabilità che coinvolge Honeywell
Tra le problematiche individuate dai ricercatori figura la vulnerabilità identificata come CVE-2026-4272.
La falla interessa alcune basi di scanner Honeywell dotate di versioni firmware precedenti a quelle correttive.
Il punteggio CVSS di 8,1 indica una vulnerabilità di gravità elevata, che richiede particolare attenzione da parte delle organizzazioni che utilizzano i dispositivi interessati.
È importante precisare che questo non significa che tutti gli scanner Honeywell, o tutti i lettori di codici a barre wireless, siano vulnerabili.
Il rischio dipende dai modelli coinvolti, dalle versioni firmware installate e dalle caratteristiche dell'ambiente in cui vengono utilizzati.
Per le aziende diventa quindi essenziale verificare i dispositivi effettivamente presenti nei magazzini e consultare gli aggiornamenti di sicurezza messi a disposizione dai produttori.
Quali rischi corrono magazzini e centri logistici?
Il problema assume particolare rilevanza quando il computer collegato allo scanner dispone anche di accesso alla rete informatica aziendale.
In questa situazione, la compromissione della postazione potrebbe offrire a un aggressore un punto di partenza per tentare ulteriori operazioni non autorizzate.
Uno degli obiettivi potenzialmente più delicati è il Warehouse Management System (WMS), il software utilizzato per coordinare le attività di magazzino.
Attraverso questi sistemi vengono gestiti processi fondamentali, come:
-
La registrazione e il controllo delle giacenze.
-
La preparazione degli ordini.
-
L'organizzazione delle spedizioni.
-
La movimentazione e la tracciabilità delle merci.
Un'eventuale compromissione potrebbe consentire la manipolazione di alcune informazioni operative, con conseguenze che possono andare oltre il singolo magazzino.
Ordini bloccati, spedizioni indirizzate in modo errato e ritardi nelle consegne sono alcuni degli scenari possibili.
Non si tratta, tuttavia, della dimostrazione che tali conseguenze si siano già verificate: sono rischi che potrebbero concretizzarsi qualora un aggressore riuscisse a sfruttare la vulnerabilità e ad accedere ai sistemi interessati.
Non soltanto scanner: attenzione anche a terminali e stampanti
La ricerca Kaspersky non si è limitata agli scanner di codici a barre.
Gli esperti hanno esaminato anche altre apparecchiature utilizzate quotidianamente nella logistica, tra cui terminali portatili per la gestione delle merci e stampanti termiche.
Anche questi dispositivi possono presentare debolezze di sicurezza che, in determinate circostanze, potrebbero essere sfruttate come primo punto d'accesso ai sistemi aziendali.
Un ulteriore scenario riguarda i codici a barre e i QR code manipolati intenzionalmente.
Quando uno scanner trasferisce al computer i dati letti come input da tastiera, informazioni costruite appositamente potrebbero produrre comportamenti indesiderati sul sistema ricevente.
Si tratta di una tecnica distinta dall'impersonificazione dello scanner attraverso la connessione wireless, ma che evidenzia un principio comune: anche i dati provenienti dalle periferiche devono essere considerati potenzialmente non affidabili.
Come proteggere gli scanner e la rete aziendale
Le indicazioni di Kaspersky sottolineano l'importanza di integrare la sicurezza delle periferiche nelle normali attività di protezione dell'infrastruttura informatica.
La prima precauzione consiste nel verificare i dispositivi prima di collegarli alla rete aziendale, controllando modelli, configurazioni e aggiornamenti disponibili.
È inoltre opportuno:
-
Aggiornare i firmware: installare le versioni correttive distribuite dai produttori per i dispositivi interessati.
-
Proteggere le connessioni Bluetooth: disabilitarle quando non sono necessarie e utilizzare adeguati meccanismi di autenticazione.
-
Segmentare la rete: separare, dove possibile, le postazioni operative dagli altri sistemi informatici.
-
Limitare i privilegi: evitare che gli account utilizzati nei magazzini dispongano di autorizzazioni superiori a quelle necessarie.
-
Verificare periodicamente la sicurezza: includere scanner, terminali e altre periferiche nei controlli e nelle valutazioni dei rischi.
Queste misure possono ridurre la possibilità che una vulnerabilità presente in un dispositivo periferico si trasformi in un problema più esteso.
La sicurezza della logistica passa anche dai dispositivi più semplici
La crescente digitalizzazione dei magazzini ha migliorato velocità, precisione e tracciabilità delle operazioni, ma ha anche aumentato il numero di dispositivi collegati ai sistemi informatici.
Come evidenziato da Sergey Sidorov, Head of Industrial Security Services di Kaspersky, questa trasformazione amplia le possibili superfici d'attacco.
Il problema non riguarda esclusivamente i grandi centri logistici: situazioni analoghe possono interessare anche negozi e altre attività commerciali che utilizzano scanner collegati ai propri gestionali.
La lezione della ricerca è chiara: la sicurezza informatica non può fermarsi a server, computer e firewall.
Anche uno scanner utilizzato per leggere un codice a barre può rappresentare un elemento critico dell'infrastruttura aziendale.
Per questo motivo, identificare i dispositivi vulnerabili, mantenerli aggiornati e controllarne le comunicazioni dovrebbe diventare parte integrante delle strategie di cybersecurity delle aziende.
Fonte editoriale consultata: HDblog — Scanner di codici a barre vulnerabili agli attacchi.
Ricerca di riferimento: Kaspersky, presentata al Security Analyst Summit 2026, secondo quanto riportato da HDblog.


Commenti
Ancora nessun commento. Sii il primo a partecipare.