Ransomware: i backup sono il nuovo bersaglio degli attacchi informatici
I gruppi ransomware stanno sempre più attaccando l'infrastruttura di backup. Scopri le strategie essenziali per una protezione backup ransomware efficace.
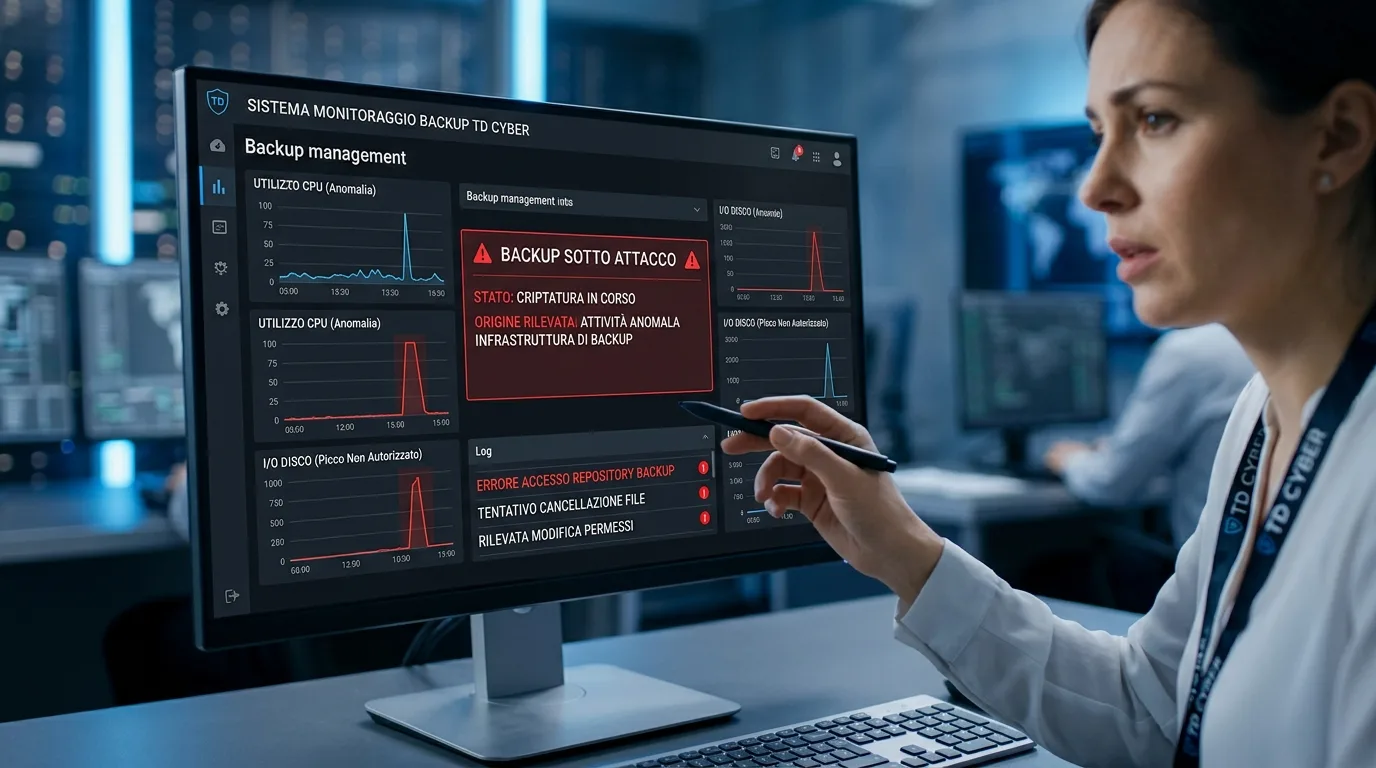
I gruppi ransomware hanno affinato le loro tattiche, spostando il focus degli attacchi dai dati di produzione direttamente all'infrastruttura di backup. Questa evoluzione mira a eliminare le opzioni di recupero per le vittime, aumentando drasticamente la pressione a pagare il riscatto. La consapevolezza di poter ripristinare i sistemi rende il ransomware molto meno temibile, ed è proprio questa certezza che gli attaccanti cercano di distruggere. Per le aziende, la lezione è chiara: una solida protezione backup ransomware è fondamentale, ma solo se gli aggressori non possono raggiungerla.
Secondo un'analisi di BleepingComputer, basata su un report di Kaseya, gli attori delle minacce stanno diventando sempre più deliberati nel neutralizzare i backup, cancellando i punti di ripristino e interrompendo l'infrastruttura necessaria per recuperare i dati crittografati. Una volta che il percorso di recupero scompare, la pressione a pagare il riscatto aumenta notevolmente, trasformando un disagio gestibile in un evento che può minacciare l'esistenza stessa di un'azienda.
Casi studio: quando i backup non bastano
Diversi incidenti recenti dimostrano l'efficacia di questa nuova strategia. Nel febbraio 2024, il gruppo ransomware ALPHV/BlackCat ha crittografato i sistemi di Change Healthcare dopo aver violato un portale di accesso remoto privo di autenticazione a più fattori. I backup non erano sufficientemente isolati o robusti per ripristinare rapidamente le operazioni. UnitedHealth ha pagato 22 milioni di dollari di riscatto e, nonostante ciò, non ha recuperato i propri dati, con costi di recupero totali stimati in .
Il gruppo BlackMatter ha reso la distruzione dei backup una procedura operativa standard. Nel 2021, durante gli attacchi a NEW Cooperative e Crystal Valley, hanno utilizzato credenziali amministrative compromesse per individuare e cancellare o riformattare ogni archivio dati di backup e appliance sulla rete prima di crittografare tutto il resto. Poiché i backup si trovavano sulla stessa rete, erano bersagli facili. CISA, FBI e NSA hanno documentato questa tattica, notando richieste di riscatto che andavano da .
Il ransomware Gunra, documentato in un avviso congiunto CISA e FBI nell'agosto 2026, ha spinto questa logica ancora oltre. In un caso confermato, gli attaccanti hanno eliminato i dati di backup e archiviati sia nel data center primario dell'organizzazione che nel suo sito di disaster recovery. Un singolo set di credenziali rubate è stato sufficiente per raggiungere entrambi, rendendo inutile avere due copie in due posizioni diverse.
Le vulnerabilità che espongono i backup agli attacchi
Questi attacchi tendono a esporre le stesse debolezze fondamentali. Spesso, l'ambiente di recupero esiste, ma la sicurezza che lo circonda è meno matura rispetto a quella che protegge i sistemi di produzione. I backup condividono la stessa rete e le stesse credenziali: se gli stessi account amministrativi possono accedere sia ai sistemi di produzione che ai backup, un attaccante che compromette uno di questi account può raggiungere entrambi. Una vera isolazione richiede un'architettura deliberata.
Inoltre, il software di backup viene spesso patchato per ultimo. I server di backup sono frequentemente trattati come appliance piuttosto che come sistemi software, il che significa che vengono aggiornati per ultimi, o per niente. Gli attaccanti monitorano attentamente ciò che rimane senza patch. Infine, il monitoraggio raramente si estende all'infrastruttura di backup. I team di sicurezza concentrano il rilevamento e gli avvisi sugli ambienti di produzione, lasciando i server di backup con logging minimo, controlli di accesso più deboli e processi di risposta più lenti, rendendoli obiettivi silenziosi e facili.
Strategie essenziali per una protezione backup ransomware efficace
Per garantire una robusta protezione backup ransomware, le organizzazioni devono adottare un approccio proattivo, trattando l'ambiente di recupero come un'infrastruttura critica. Questo include diverse misure chiave:
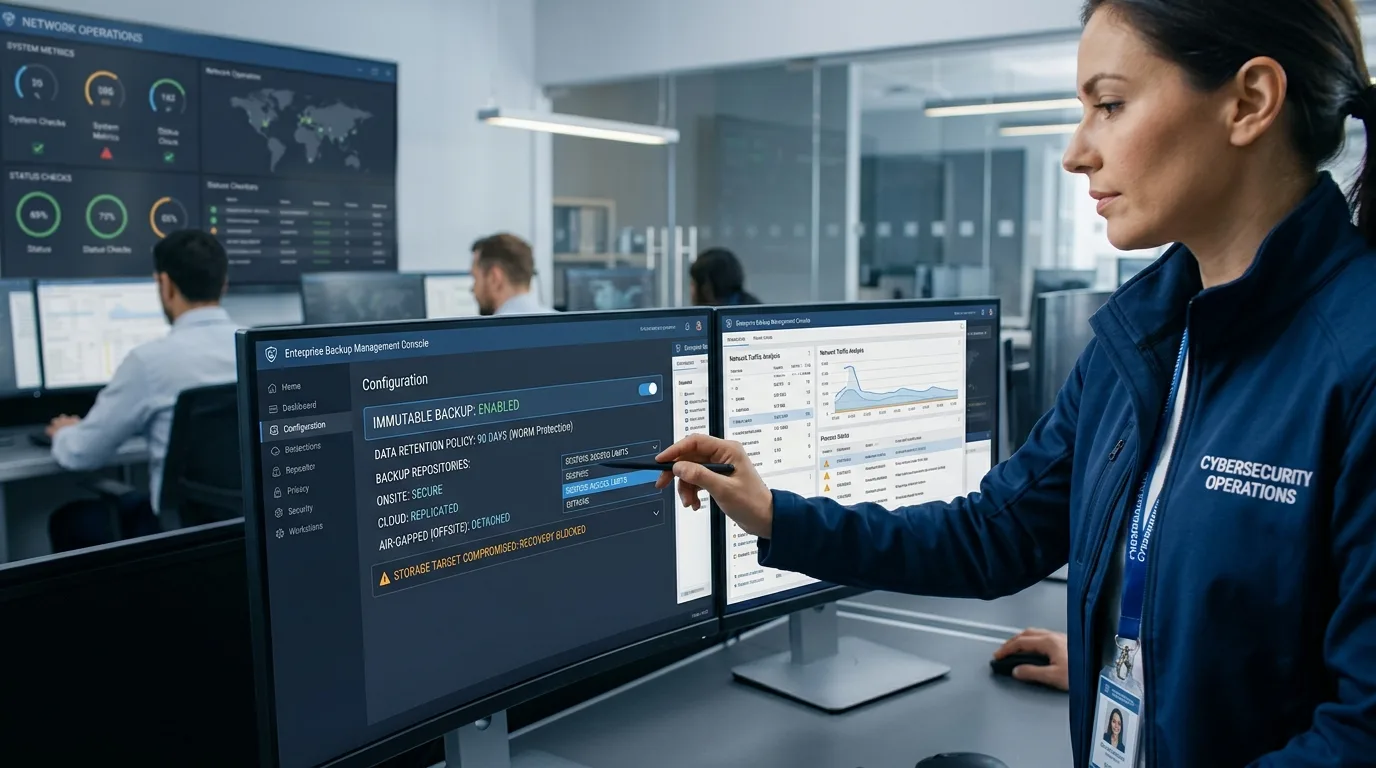
- Archiviazione immutabile come base: Le copie di backup "write-once" che non possono essere alterate o eliminate, nemmeno da qualcuno con credenziali di amministratore, cambiano radicalmente il calcolo dell'attaccante. La maggior parte delle moderne piattaforme di cloud storage supporta funzionalità di blocco degli oggetti che raggiungono questo obiettivo.
- Vera isolazione di rete e credenziali: Un ambiente di backup che condivide l'accesso alla rete e le credenziali con la produzione non è significativamente separato. Un'isolazione adeguata mantiene i dati di backup fuori portata anche dopo una compromissione della rete. L'autenticazione a più fattori e i controlli di accesso basati sui ruoli per l'infrastruttura di backup aggiungono un ulteriore livello di attrito che rallenta significativamente gli attaccanti.
- Patchare il software di backup con la stessa urgenza dei sistemi di produzione: Questo richiede disciplina, non nuovi strumenti. Le piattaforme di backup devono essere esplicitamente integrate nel ciclo di patching piuttosto che essere trattate come eccezioni.
- Testare i ripristini, non solo i backup: Un backup non testato è un'assunzione. Test regolari di ripristino, idealmente includendo simulazioni di scenari di attacco, rivelano le lacune prima che lo facciano gli attaccanti.
Il costo medio di un incidente ransomware è di , ma il danno finanziario è solo una parte del quadro. La ricerca IBM del 2026 ha rilevato che il 41% degli incidenti ransomware ha anche comportato minacce di , dimostrando quanto rapidamente l'impatto possa diffondersi dai sistemi interrotti alla perdita di fiducia dei clienti.
Il divario tra consapevolezza e azione nella cybersecurity
La sfida di proteggere i backup evidenzia un problema più ampio nella cybersecurity. La maggior parte delle organizzazioni comprende il rischio di un attacco e sa di aver bisogno di una maggiore isolazione, un monitoraggio migliore o un recupero più resiliente. Tuttavia, spesso mancano del budget, del personale o della capacità operativa per implementare tali protezioni.
Quasi il 77% delle organizzazioni IT intervistate per il report di Kaseya, intitolato "Building Security That Survives Human Error", afferma che i propri investimenti in cybersecurity non tengono il passo con le minacce che devono affrontare. Tra gli MSP, il 65% dichiara che i propri clienti stanno sottovalutando gli investimenti in cybersecurity. Il risultato è una tensione familiare: i team di sicurezza sanno dove devono migliorare, ma risorse limitate li costringono a fare scelte difficili su dove concentrarsi per primi. Investire in una protezione backup ransomware adeguata non è più un'opzione, ma una necessità per la resilienza aziendale.


Commenti
Ancora nessun commento. Sii il primo a partecipare.