Spyware su iPhone, Apple avvisa utenti in 99 Paesi: coinvolti anche parlamentari tedeschi
Apple segnala attacchi di spyware su iPhone in 99 Paesi. Coinvolti parlamentari tedeschi: come riconoscere gli avvisi e proteggersi.
Apple ha inviato una nuova serie di notifiche di sicurezza a persone potenzialmente prese di mira da spyware mercenario, con segnalazioni che riguardano 99 Paesi. Tra i destinatari figurano anche parlamentari tedeschi, circostanza che ha spinto le autorità federali a intervenire. Gli avvisi non dimostrano automaticamente che un dispositivo sia stato compromesso, ma indicano un rischio da considerare seriamente. La vicenda riporta l'attenzione sugli attacchi informatici mirati contro figure pubbliche, giornalisti e altri soggetti particolarmente esposti.
Spyware su iPhone: gli avvisi raggiungono 99 Paesi
spyware su iPhone - Le nuove segnalazioni di Apple riguardano possibili attacchi condotti attraverso spyware mercenario, strumenti di sorveglianza utilizzati per colpire persone selezionate anziché diffondersi indiscriminatamente tra gli utenti. Il numero di 99 Paesi emerge dal contenuto di una notifica condivisa pubblicamente da Radwan Mortada, regista residente a Beirut.
Nella comunicazione Apple precisa inoltre che, dal 2021, le proprie notifiche di minaccia hanno raggiunto utenti in oltre 150 Paesi. Si tratta di dati relativi alla distribuzione geografica degli avvisi, non di un conteggio dei dispositivi effettivamente violati.
Secondo la documentazione di supporto Apple, queste operazioni possono richiedere investimenti di milioni di dollari e interessano generalmente un numero ristretto di bersagli. Le categorie più esposte comprendono politici, diplomatici, attivisti e giornalisti. Apple considera altamente affidabili le proprie segnalazioni, pur precisando che non rappresentano una conferma assoluta dell'avvenuta compromissione.
Parlamentari tedeschi nel mirino degli attacchi
La situazione ha assunto particolare rilevanza in Germania, dove dal 29 ottobre 2026 diversi membri del Bundestag e altri personaggi pubblici hanno ricevuto notifiche sui propri dispositivi Apple.
Il BSI, l'ufficio federale tedesco per la sicurezza informatica, ha invitato i destinatari a trattare i dispositivi come potenzialmente compromessi. Il 30 ottobre l'organizzazione ha scritto ai parlamentari per illustrare i rischi e le misure precauzionali, chiedendo a chi aveva ricevuto l'avviso di contattare direttamente l'ufficio.
Le autorità non hanno tuttavia stabilito se tutte le notifiche corrispondano a intrusioni riuscite oppure a tentativi di attacco rilevati prima della compromissione.
Come riportato dal Financial Times, il portavoce del governo Stefan Kornelius ha dichiarato che Berlino considera l'accaduto con estrema serietà e sta lavorando per chiarirne le circostanze. Non ha confermato se tra i destinatari figurasse anche il cancelliere Friedrich Merz.
Il possibile utilizzo di vulnerabilità zero-click
spyware su iPhone - Secondo quanto riferito dal Financial Times, gli attacchi avrebbero sfruttato una vulnerabilità zero-click. Questa tecnica permette di prendere di mira un dispositivo senza richiedere alla vittima di aprire collegamenti, scaricare allegati o compiere altre azioni.
Nello scenario descritto, agli aggressori sarebbe stato sufficiente conoscere il numero di telefono del bersaglio. Il meccanismo specifico e l'effettiva compromissione dei singoli dispositivi non risultano però confermati dalle informazioni disponibili.
Il BSI avverte che uno spyware installato con successo può consentire l'accesso a messaggi, comprese comunicazioni provenienti da applicazioni cifrate, chiamate, contatti, calendario e posizione geografica. Può inoltre permettere l'attivazione di microfono e fotocamera. Queste sono capacità potenziali degli strumenti di sorveglianza, non prove che siano state utilizzate in tutti i casi segnalati.
La testimonianza dal Libano e il precedente Pegasus
Uno degli avvisi è stato pubblicato su X da Radwan Mortada, regista residente a Beirut. La comunicazione specifica che la nuova segnalazione non costituisce una ripetizione di quella ricevuta il 23 novembre 2021, ma riguarda un ulteriore attacco rilevato contro il suo dispositivo.
Mortada ha raccontato di essere già stato preso di mira con Pegasus nel 2017 e nel 2021. Non conosce l'identità dei responsabili dell'episodio più recente e non sa se possa esistere un collegamento con il documentario investigativo sulle esplosioni dei cercapersone in Libano al quale ha lavorato.
Non è stata identificata pubblicamente l'eventuale autorità governativa responsabile di questa ondata di attacchi. Pegasus, sviluppato da NSO Group, rimane uno degli esempi più conosciuti di spyware commerciale. TechCrunch ricorda che nel 2019 anche il BKA, la polizia criminale federale tedesca, avrebbe acquistato l'accesso a questo strumento. Tale precedente non dimostra alcun coinvolgimento nell'episodio attuale.
Come riconoscere una notifica autentica di Apple
Le notifiche di minaccia possono essere imitate attraverso tentativi di phishing. Per questo Apple mette a disposizione diversi canali attraverso i quali verificarne l'autenticità.
Un avviso legittimo può comparire sull'iPhone, nella schermata di blocco o nelle Impostazioni. Può inoltre essere recapitato agli indirizzi associati all'Apple Account tramite un messaggio proveniente da threat-notifications@email.apple.com. Un ulteriore riscontro è disponibile accedendo direttamente al proprio account sul sito account.apple.com, dove l'eventuale avviso compare nella parte superiore della pagina.
Apple non richiede attraverso queste notifiche di installare applicazioni o profili, aprire allegati, seguire collegamenti o comunicare password e codici di verifica. In caso di dubbi è quindi opportuno digitare personalmente l'indirizzo del sito Apple nel browser, evitando di utilizzare collegamenti contenuti in comunicazioni sospette.
Cosa fare dopo aver ricevuto un avviso di minaccia
Il BSI raccomanda ai destinatari di adottare immediatamente misure precauzionali. Tra queste rientra l'aggiornamento del sistema operativo, salvo che sia prevista un'analisi specialistica del dispositivo, per la quale potrebbe essere necessario preservarne lo stato.
Le altre indicazioni comprendono la modifica del codice di sblocco e delle password dell'Apple Account, della posta elettronica e degli altri servizi utilizzati sul telefono. È importante verificare l'attivazione dell'autenticazione a due fattori e controllare gli eventuali dispositivi collegati agli account.
Per Signal viene suggerito di attivare il blocco della registrazione, mentre per WhatsApp è indicata la verifica in due passaggi. I dispositivi collegati non riconosciuti devono essere rimossi. Nei casi considerati particolarmente rischiosi può essere valutata anche la sostituzione del telefono e del numero utilizzato.
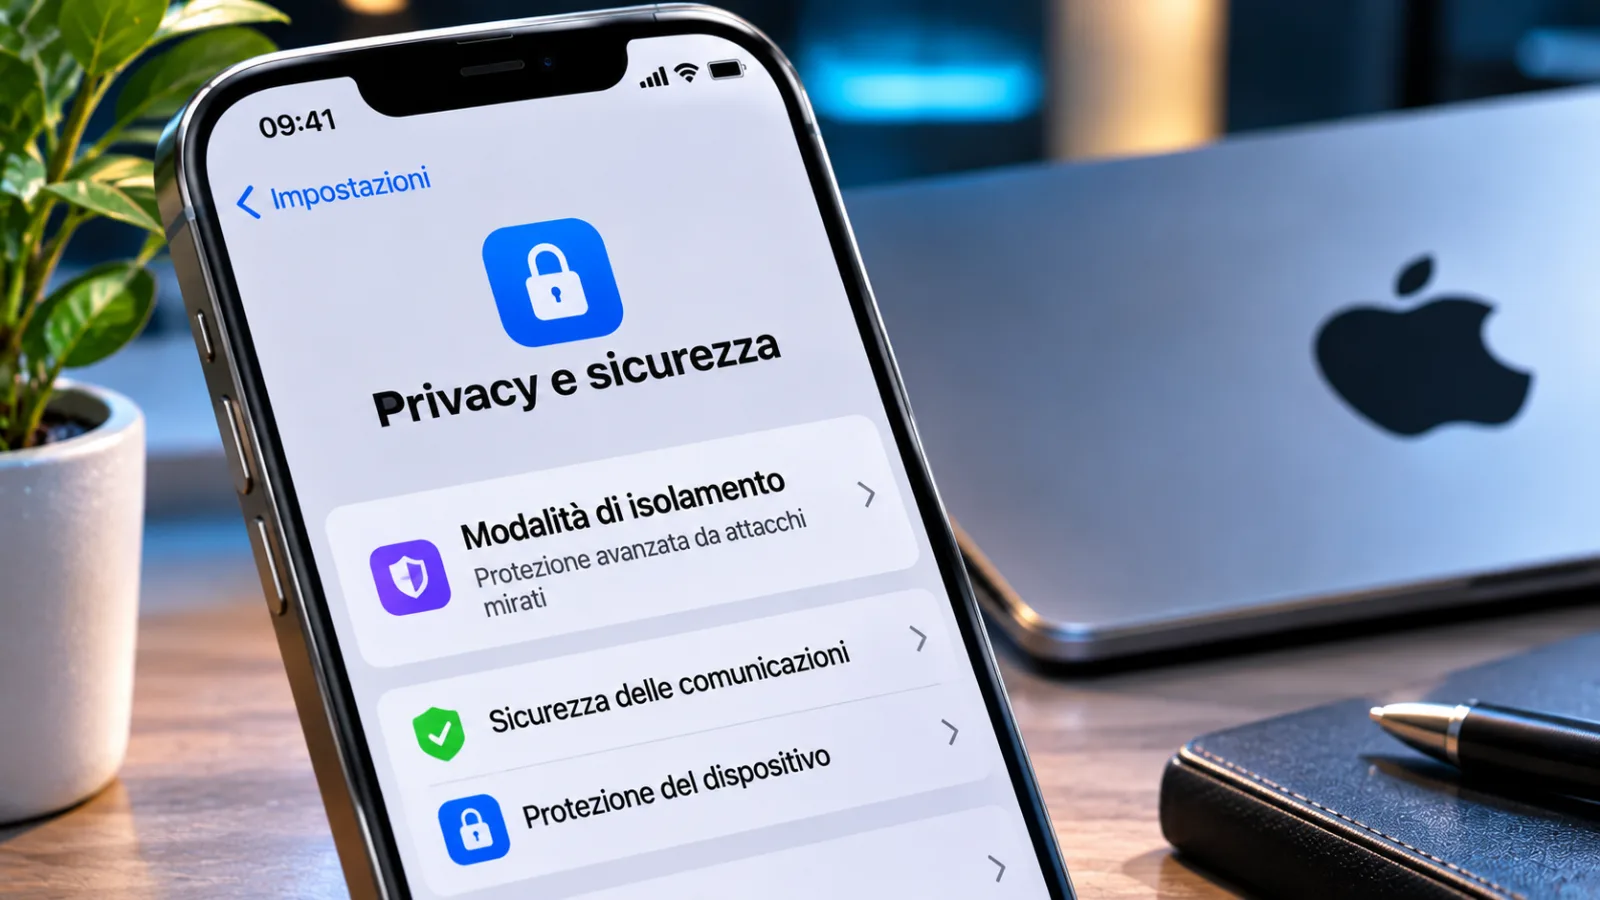
Un'altra misura è la Modalità di isolamento di Apple, accessibile da Impostazioni nella sezione Privacy e sicurezza. Questa protezione limita alcune funzionalità per ridurre le possibilità di nuovi attacchi, ma non elimina uno spyware eventualmente già installato.
Tra le restrizioni previste figurano il blocco della maggior parte degli allegati in Messaggi e la disattivazione di collegamenti e anteprime. Le chiamate FaceTime in arrivo vengono inoltre bloccate quando non si è contattata quella persona nei 30 giorni precedenti. La modalità può essere attivata anche preventivamente da chi ritiene di essere un bersaglio a rischio elevato.
Apple consiglia infine di rivolgersi a professionisti della sicurezza digitale. Tra le risorse indicate figura la helpline dell'organizzazione non profit Access Now, operativa 24 ore su 24. Per chi riceve una notifica autentica, il punto fondamentale è non ignorarla, pur evitando di considerarla automaticamente una prova di intrusione riuscita.
Fonte editoriale consultata: iSpazio.


Commenti
Ancora nessun commento. Sii il primo a partecipare.