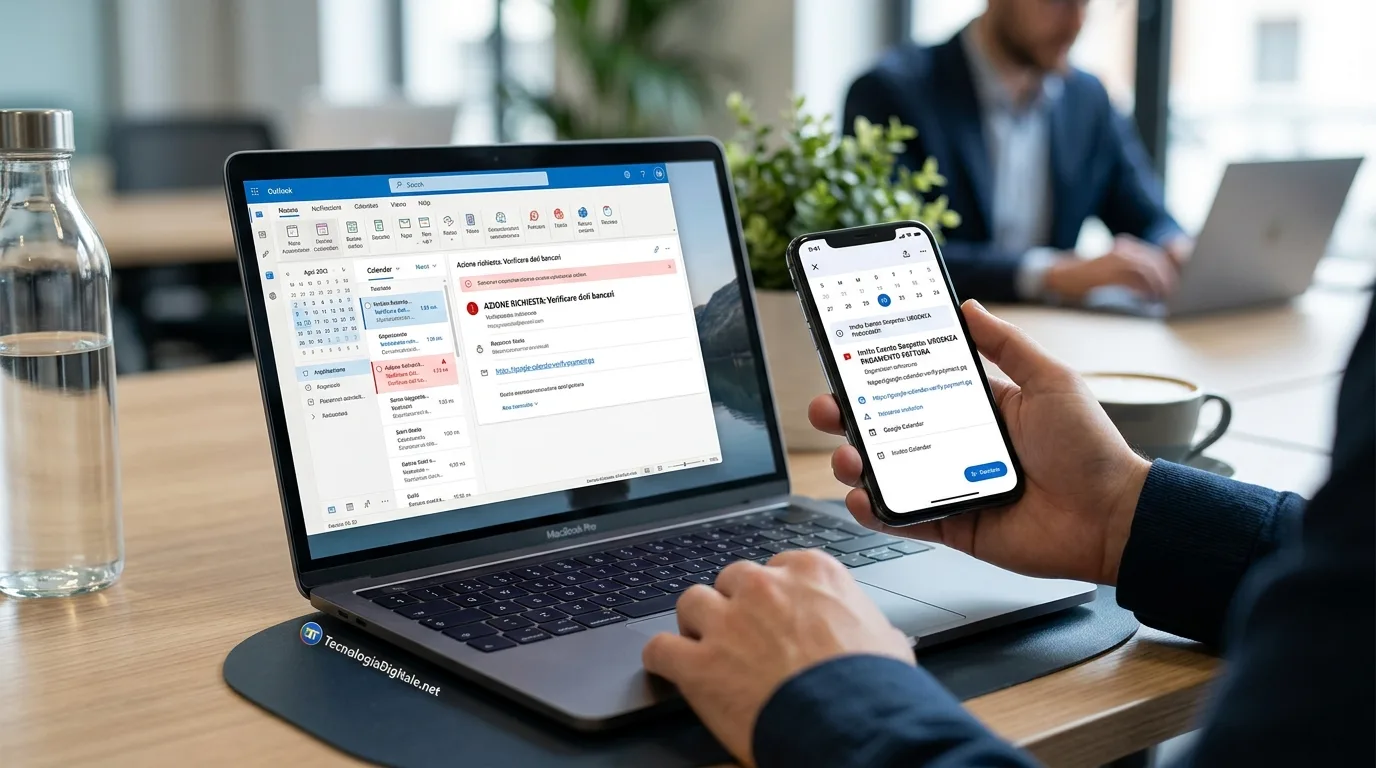
Phishing via inviti: Google Calendar e Outlook nel mirino dei cybercriminali
Gli inviti di Google Calendar e Microsoft Outlook diventano un nuovo veicolo per attacchi di phishing. Scopri come i cybercriminali sfruttano questi
Un nuovo e preoccupante trend sta emergendo nel panorama della cybersecurity: gli attacchi di phishing inviti Google calendar Outlook. I cybercriminali hanno individuato in questi strumenti di pianificazione e collaborazione un canale efficace per ingannare gli utenti e sottrarre le loro credenziali di accesso, mettendo a rischio la sicurezza dei dati personali e aziendali. L'aumento di queste pratiche rappresenta una sfida crescente per la protezione degli account online. Fonte: HDBlog.
L'escalation degli attacchi phishing tramite inviti
Secondo quanto riportato, si osserva un incremento significativo nell'utilizzo degli inviti di Google Calendar e Outlook come veicolo per condurre attacchi di phishing. Questi strumenti, comunemente impiegati per organizzare riunioni, eventi e promemoria, vengono ora manipolati dai malintenzionati per diffondere link malevoli. L'obiettivo è quello di indurre gli utenti a cliccare su tali link, che spesso rimandano a pagine web contraffatte progettate per rubare informazioni sensibili come nomi utente e password.
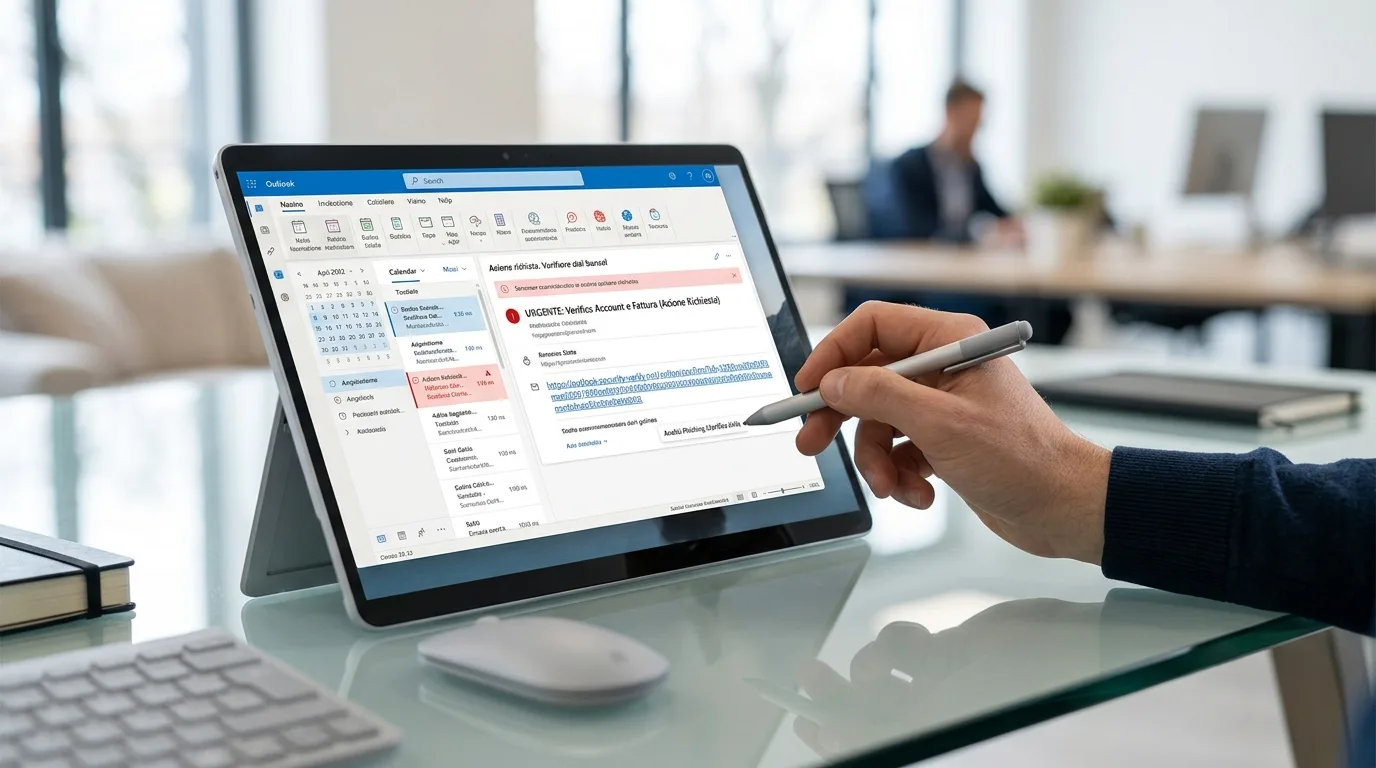
Come funzionano gli attacchi phishing con inviti
phishing inviti Google Calendar Outlook - Il meccanismo alla base di questi attacchi è piuttosto subdolo. I criminali inviano un invito apparentemente legittimo tramite Google Calendar o Outlook. L'invito può contenere un titolo ingannevole o una descrizione che spinge l'utente a interagire. Spesso, il link presente nell'invito porta a una finta pagina di login, identica a quella ufficiale del servizio (ad esempio, Google o Microsoft), dove viene richiesto di inserire le proprie credenziali. Una volta inserite, queste vengono immediatamente catturate dai malintenzionati.
Proteggere i propri account
Per difendersi da queste minacce, è fondamentale adottare alcune precauzioni. Innanzitutto, è consigliabile prestare la massima attenzione agli inviti ricevuti, soprattutto se provengono da mittenti sconosciuti o se il contenuto appare sospetto. Verificare sempre l'autenticità del mittente e del link prima di cliccare. Inoltre, abilitare l'autenticazione a due fattori (2FA) sui propri account Google e Microsoft offre un ulteriore livello di sicurezza, rendendo molto più difficile l'accesso non autorizzato anche nel caso in cui le credenziali vengano compromesse.


Commenti
Ancora nessun commento. Sii il primo a partecipare.